
Что это значит?

 ).
Код: Выделить всё
CD /d %~dp0
IF %PROCESSOR_ARCHITECTURE% == AMD64 (set exec="SetACL (executable version)\64 bit\setacl.exe") ELSE (set exec="SetACL (executable version)\32 bit\setacl.exe")
:Снять запрет на редактирование
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\Exclusions\Processes" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\Exclusions\Processes" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\Exclusions\Processes" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Exclusions\Processes" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "defender.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Exclusions\Processes" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Exclusions\Processes" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "lang_msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "lang_defender.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "ips_msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn list -lst "f:sddl;w:d,s,o" -bckp "ips_defender.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn setowner -ownr "n:%USERDOMAIN%\%USERNAME%"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn ace -ace "n:%USERDOMAIN%\%USERNAME%;p:full"
:Добавить все программы на диске C:\ в список доверенных
FOR /F "tokens=*" %%I IN ('dir /b /s c:\*.com;c:\*.exe;c:\*.scr') DO (
reg add "HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\Processes" /v "%%I" /t REG_DWORD /d 0 /f
reg add "HKLM\SOFTWARE\Microsoft\Windows Defender\NIS\Consumers\IPS\Exclusions\Processes" /v "%%I" /t REG_DWORD /d 0 /f
reg add "HKLM\SOFTWARE\Microsoft\Microsoft Antimalware\Exclusions\Processes" /v "%%I" /t REG_DWORD /d 0 /f
reg add "HKLM\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" /v "%%I" /t REG_DWORD /d 0 /f
)
:Язык MSSE русский
reg add "HKLM\SOFTWARE\Microsoft\Microsoft Antimalware" /v Market /t REG_SZ /d ru-RU /f
reg add "HKLM\SOFTWARE\Microsoft\Windows Defender" /v Market /t REG_SZ /d ru-RU /f
:Вернуть запрет на редактирование
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\Exclusions\Processes" -ot reg -actn restore -bckp "msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Exclusions\Processes" -ot reg -actn restore -bckp "defender.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn restore -bckp "ips_msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware\NIS\Consumers\IPS\Exclusions\Processes" -ot reg -actn restore -bckp "ips_defender.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Microsoft Antimalware" -ot reg -actn restore -bckp "lang_msse.bkp"
%exec% -on "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender" -ot reg -actn restore -bckp "lang_defender.bkp"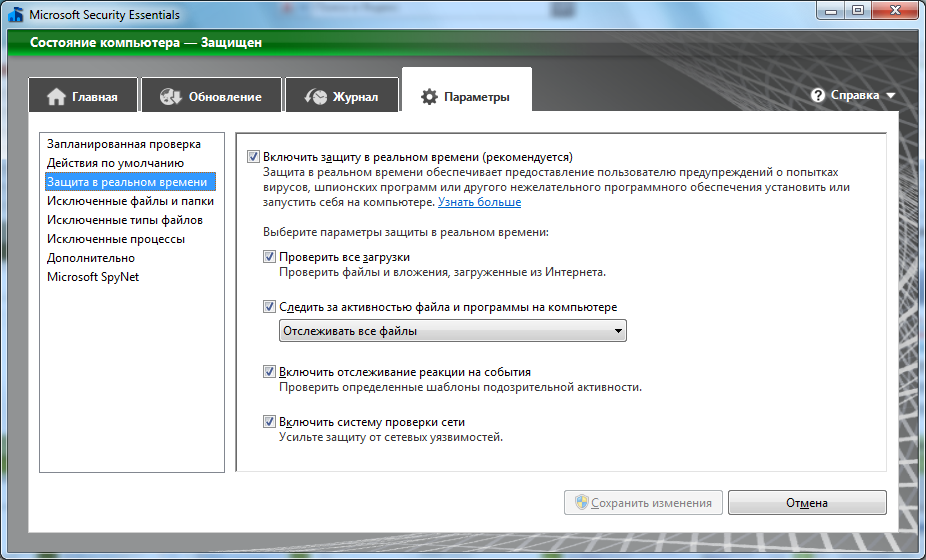
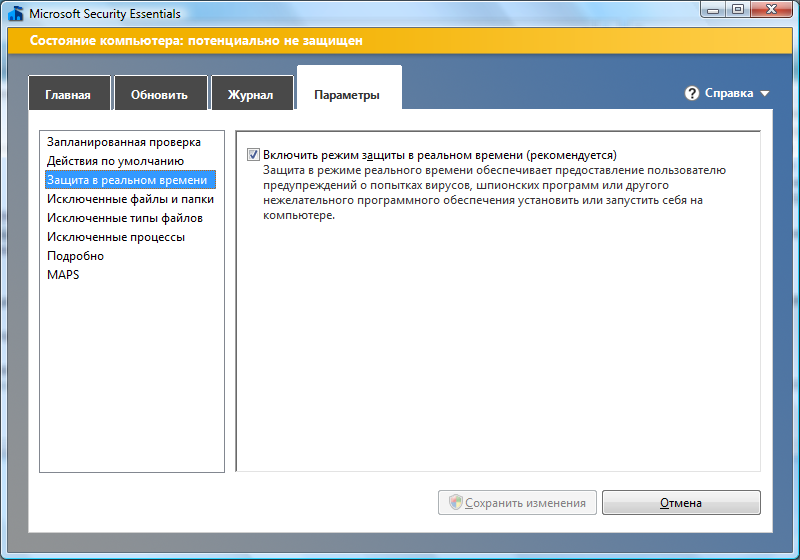
Код: Выделить всё
MpCmdRun: Command Line: "C:\Program Files\Microsoft Security Client\MpCmdRun.exe" -UploadSQM -RestrictPrivileges
Start Time: Пт сен 20 2013 13:27:55
Run as Network ServiceMpCmdRun: End Time: Пт сен 20 2013 13:27:55Код: Выделить всё
MpCmdRun: Command Line: "C:\Program Files\Microsoft Security Client\MpCmdRun.exe" -UploadSQM -RestrictPrivileges
Start Time: Пт сен 20 2013 13:27:55
Run as Network ServiceMpCmdRun: End Time: Пт сен 20 2013 13:27:55